
Aktualności
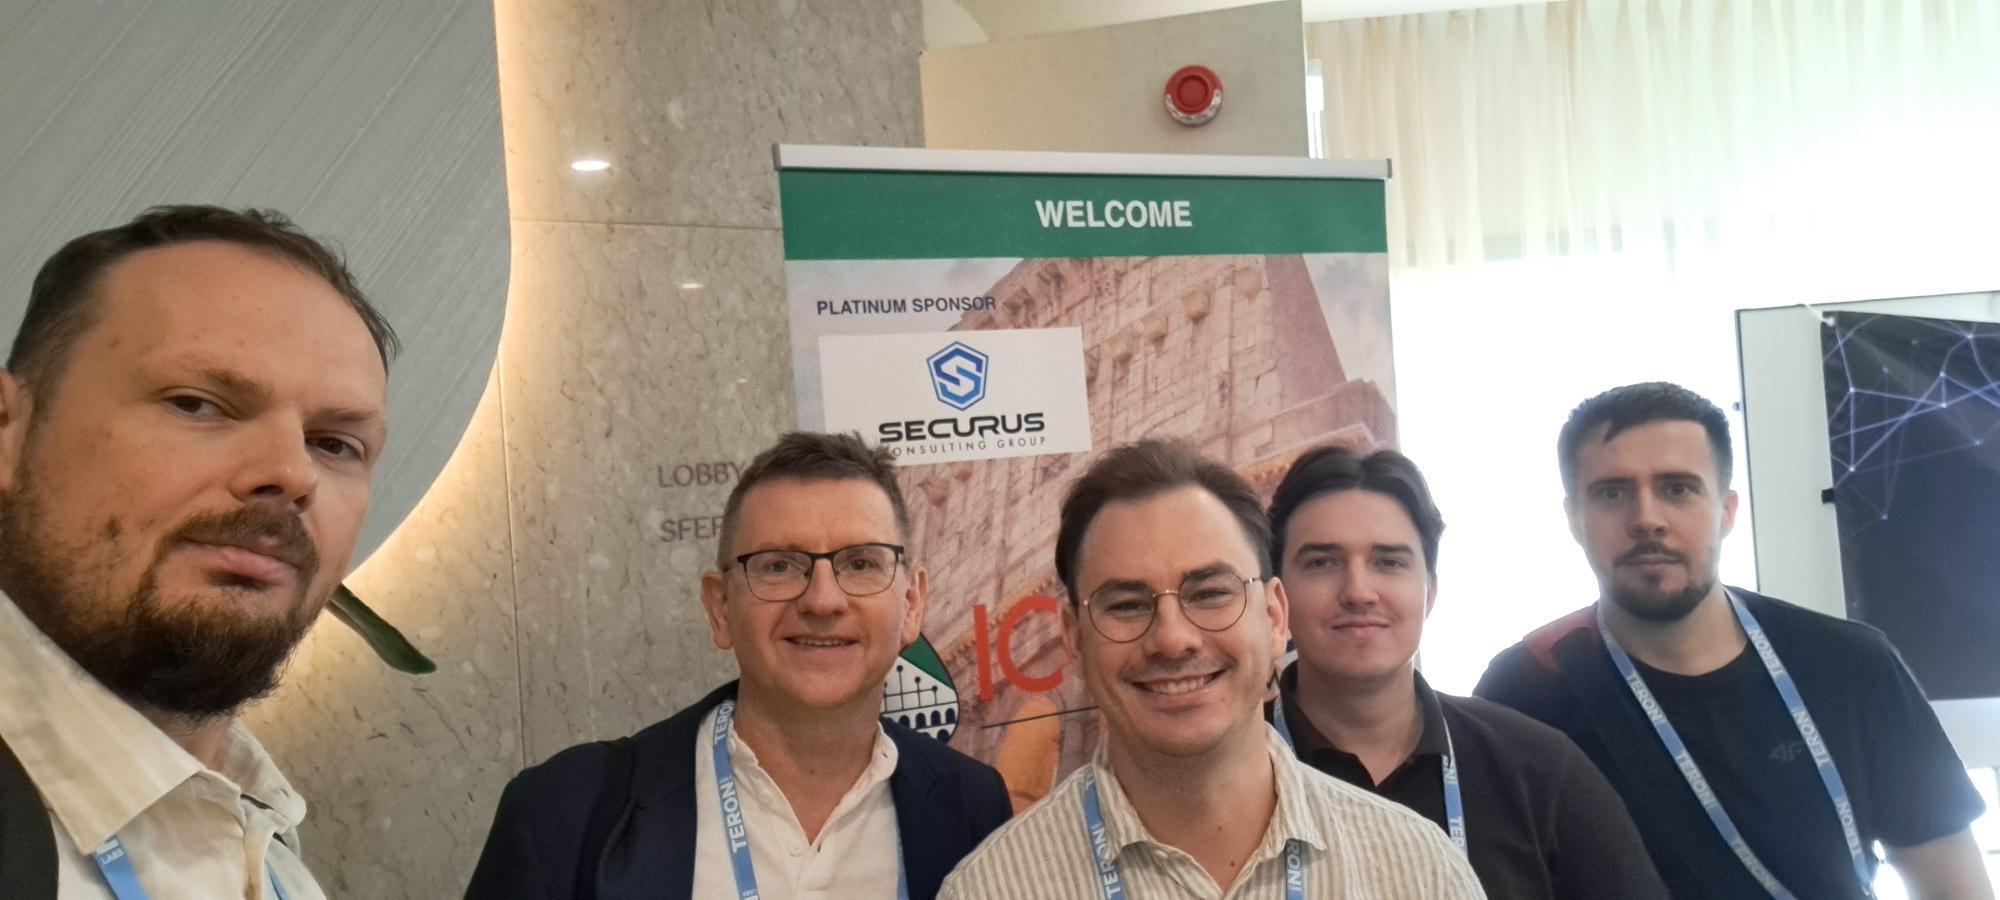
Zespół ekspercki OSiC NASK na konferencji ICCC 2026
Opublikowano 2026-10-05
Konferencja ICCC 2026, która odbyła się w Rzymie, zgromadziła przedstawicieli jednostek certyfikujących, laboratoriów badawczych, administracji publicznej oraz producentów technologii z wielu krajów. Wśród nich znalazł się także zespół Ośrodka Standaryzacji i Certyfikacji NASK. Celem wydarzenia była dyskusja nad rozwojem systemów certyfikacji cyberbezpieczeństwa oraz wyzwaniami związanymi z oceną bezpieczeństwa produktów i usług cyfrowych w szybko zmieniającym się otoczeniu regulacyjnym i technologicznym.
Common Criteria, EUCC i Cyber Resilience Act
Program wydarzenia obejmował szeroki zakres zagadnień związanych z Common Criteria, europejskim schematem certyfikacji EUCC oraz wymaganiami wynikającymi z Cyber Resilience Act (CRA). Uczestnicy debatowali m.in. nad rolą certyfikacji we wspieraniu zgodności z nowymi regulacjami, analizą podatności, utrzymaniem certyfikatów w całym cyklu życia produktu, wykorzystaniem istniejących schematów certyfikacyjnych na potrzeby CRA, a także nad możliwościami zastosowania sztucznej inteligencji i dużych modeli językowych (LLM) w procesach oceny i certyfikacji cyberbezpieczeństwa.
“Kluczowym i nieuniknionym kierunkiem rozwoju certyfikacji cyberbezpieczeństwa jest rosnąca rola SI (Sztucznej Inteligencji) w procesie oceny i certyfikacji produktów ICT.
Największy wpływ na rozwój certyfikacji cyberbezpieczeństwa dotyczy zastosowania SI w automatyzacji procesów ewaluacji, projektowania i wykonywania testów penetracyjnych, ciągłej certyfikacji przez cały cykl życia produktów w oparciu o analizę podatności”.
Krzysztof Teresiński, Kierownik Zespołu Oceny Zgodności, OSiC, NASK PIB
Dlaczego udział OSiC NASK był istotny?
Dla OSiC NASK udział w konferencji był istotną okazją do pozyskania aktualnej wiedzy na temat rozwoju europejskich i międzynarodowych systemów certyfikacji, wymiany doświadczeń z przedstawicielami zagranicznych jednostek certyfikujących oraz poznania praktycznych wyzwań, z którymi mierzą się organizacje prowadzące oceny i certyfikację produktów ICT. Szczególnie cenne były dyskusje dotyczące relacji pomiędzy wymaganiami CRA i schematem EUCC oraz prezentacje pokazujące praktyczne doświadczenia innych jednostek certyfikujących i laboratoriów.
Certyfikacja jako fundament zaufania
Wnioski płynące z konferencji będą wspierały dalszy rozwój kompetencji OSiC NASK w obszarze oceny zgodności i certyfikacji cyberbezpieczeństwa. Wydarzenie potwierdziło również rosnące znaczenie certyfikacji jako jednego z kluczowych narzędzi budowania zaufania do produktów z elementami cyfrowymi oraz wspierania organizacji w spełnianiu wymagań stawianych przez nowe europejskie regulacje.