
Aktualności
Cyberodporność zaczyna się od projektu. OSiC NASK o CRA podczas SoDA Brunch Łódź
Opublikowano 2026-10-15
Bezpieczeństwo produktów z elementami cyfrowymi w centrum uwagi
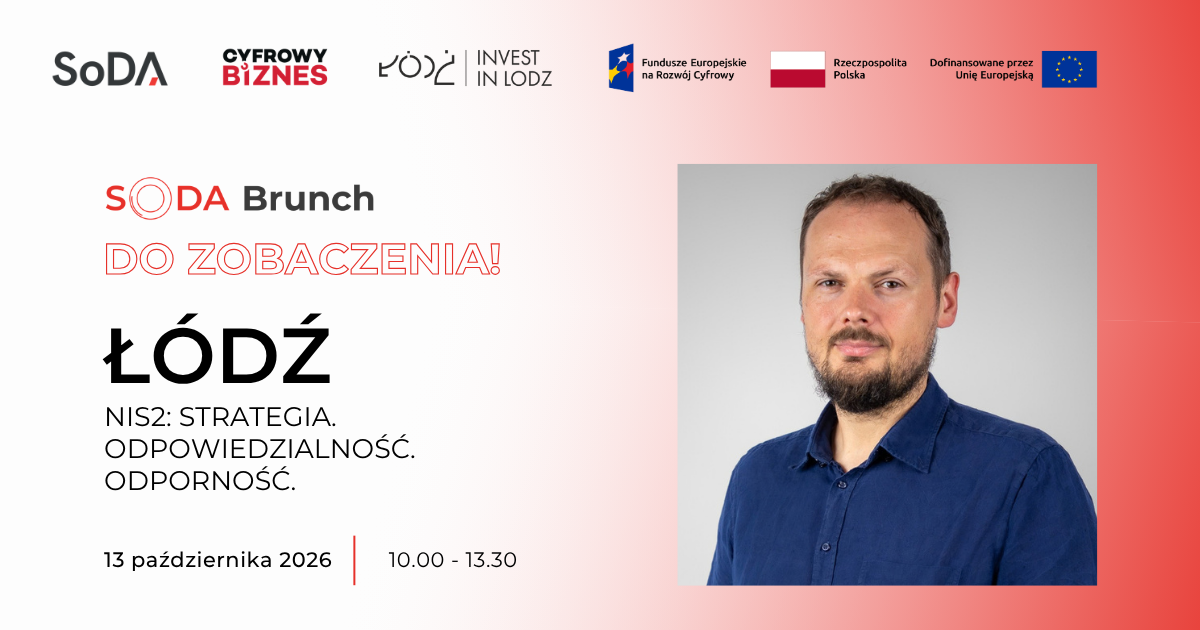
Wraz ze zbliżaniem się terminów wynikających z Cyber Resilience Act (CRA) coraz większego znaczenia nabiera przygotowanie produktów cyfrowych do spełnienia wymagań w zakresie cyberbezpieczeństwa. Rozporządzenie obejmuje zagadnienia związane z bezpieczeństwem na etapie projektowania, rozwoju i utrzymania produktów z elementami cyfrowymi, a także wprowadza obowiązki dotyczące m.in. zarządzania podatnościami i zapewniania aktualizacji bezpieczeństwa. O najważniejszych założeniach CRA oraz działaniach, które warto uwzględnić w procesie przygotowań, mówił Szymon Barszczewski z OSiC NASK podczas SoDA Brunch Łódź: NIS2 – Strategia. Odpowiedzialność. Odporność. Wydarzenie odbyło się 12 października 2026 r.
Wystąpienie eksperta OSiC – „CRA w 30 minut” – było okazją do uporządkowania wiedzy na temat nowych wymagań oraz harmonogramu ich wdrażania. Szczególną uwagę poświęcono praktycznym aspektom przygotowań do stosowania przepisów i ich wpływowi na organizacje rozwijające oraz wprowadzające na rynek produkty z elementami cyfrowymi.
Wspólne zasady dla europejskiego rynku
Znaczenie CRA wykracza poza pojedyncze wymagania techniczne czy organizacyjne. Rozporządzenie ma wspierać budowę wspólnych standardów cyberbezpieczeństwa dla produktów z elementami cyfrowymi na rynku Unii Europejskiej. Dla przedsiębiorstw oznacza to funkcjonowanie w bardziej przewidywalnym otoczeniu regulacyjnym oraz możliwość przygotowywania procesów i produktów w oparciu o jednolite wymagania obowiązujące na rynku europejskim.
„Przygotowanie do CRA należy traktować nie tylko jako obowiązek regulacyjny, lecz także jako element budowania przewagi rynkowej. Zgodność z wymaganiami może wspierać dostęp do rynku całej Unii Europejskiej oraz pomagać w budowaniu zaufania konsumentów”.
Szymon Barszczewski, starszy specjalista ds. certyfikacji cyberbezpieczeństwa, OSiC NASK
Wsparcie dla przedsiębiorstw przygotowujących się do CRA
Jednym z tematów poruszonych podczas spotkania były także możliwości wsparcia dostępne dla przedsiębiorstw rozwijających produkty z elementami cyfrowymi. Uczestnicy poznali założenia projektu SECURE: Strengthening EU SMEs Cyber Resilience, który pomaga mikro-, małym i średnim przedsiębiorstwom w budowaniu kompetencji związanych z cyberbezpieczeństwem oraz przygotowaniu do wymagań CRA.
Szczególną uwagę poświęcono drugiemu naborowi w ramach projektu. Nabór trwa do 11 grudnia 2026 r. Finansowanie można przeznaczyć m.in. na przeprowadzenie analiz luk i oceny dojrzałości organizacji, przygotowanie dokumentacji, testy bezpieczeństwa, działania związane z zarządzaniem podatnościami oraz wdrażanie procesów wspierających zgodność z wymaganiami rozporządzenia.
Drugi nabór jest odpowiedzią na potrzebę wcześniejszego przygotowania organizacji do nowych wymagań. Budowanie kompetencji, analizowanie procesów i identyfikacja obszarów wymagających zmian to działania, które warto planować z odpowiednim wyprzedzeniem. Dzięki temu przedsiębiorstwa mogą stopniowo wdrażać niezbędne rozwiązania i lepiej przygotować się do stosowania przepisów CRA.
Więcej informacji można znaleźć na stronie internetowej projektu: secure4sme.eu oraz na oficjalnym profilu na LinkedIn: Secure4sme Project | LinkedIn.
Cyberodporność jako element jakości
Dyskusje prowadzone podczas wydarzenia pokazały, że bezpieczeństwo staje się jednym z kluczowych elementów jakości produktów cyfrowych. Wraz ze zbliżaniem się terminów wynikających z CRA rośnie znaczenie systematycznego budowania kompetencji, procesów i rozwiązań wspierających cyberodporność. Dla przedsiębiorstw jest to okazja do uporządkowania działań związanych z bezpieczeństwem i dalszego rozwoju produktów odpowiadających na oczekiwania europejskiego rynku.